https://documentacion.onelyra.com/api/autenticacion/ · Actualizado el 25 de octubre de 2026
La credencial
- Qué es
- Una credencial por sistema, con las familias de la API que abre.
- Para quién
- Quien integra un sistema con ELYRA y quien administra el portal.
- Dónde vive
- Se crea en Conexiones › Integraciones; se usa en la cabecera Authorization.
Cada sistema que usa la API tiene su credencial: se crea en el portal, abre solo las familias que se le marcan (envíos y consultas) y se puede rotar o revocar en cualquier momento sin tocar a los demás sistemas. Es la llave de una ventanilla, no la del edificio: con ella no se entra al portal ni a nada que no esté en su familia.
Crearla
Sección titulada «Crearla»En Conexiones › Integraciones › Nueva credencial: un nombre (el del sistema que la va a usar, que es lo que después dice Actividad en «lo subió»), las familias que abre y, si se quiere, una fecha de caducidad.
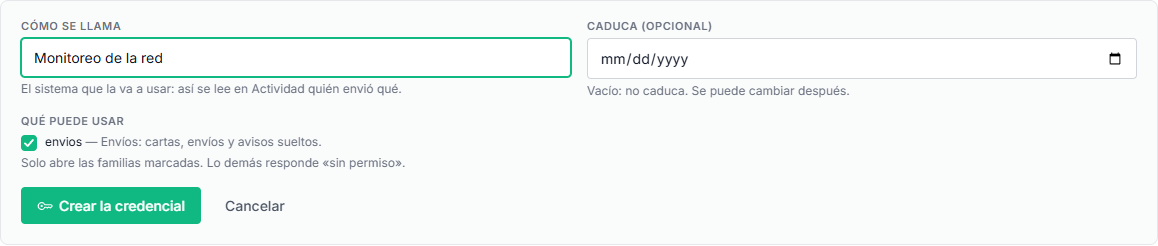
Al crearla aparecen dos cosas:
| Qué | Para qué | Se ve |
|---|---|---|
client_id | Identifica a la integración. No es secreto. | Siempre, en su tarjeta. |
El secreto (cs_…) | Lo que abre la puerta. | Una sola vez, al crear o al rotar. ELYRA guarda solo su huella. |
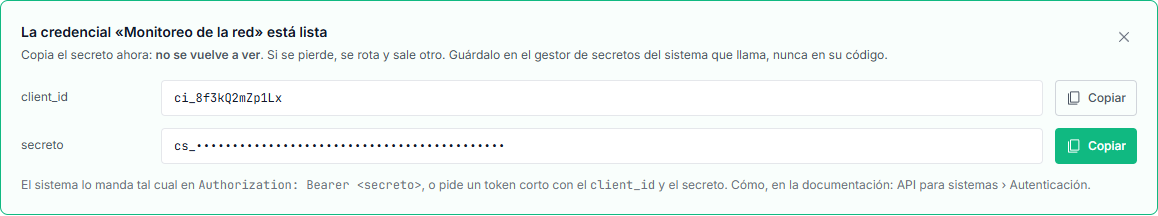
Léalo así: el secreto se copia en ese momento al gestor de secretos del sistema que llama. Si se pierde, no se recupera: se rota y sale uno nuevo.
Usarla: dos formas, la misma credencial
Sección titulada «Usarla: dos formas, la misma credencial»La llave directa. El secreto va tal cual en cada llamada. Es la forma simple, la de un script o un sistema pequeño.
Authorization: Bearer cs_…El token corto. El sistema pide un token con el client_id y el
secreto, y usa el token en las llamadas. Es la forma estándar (OAuth 2.0
client credentials), la que traen de serie una mesa de servicio o un ERP:
el secreto viaja una vez y lo que circula caduca en una hora.
curl -s -X POST https://tu-empresa.onelyra.com/api/integraciones/v1/oauth/token \ -d grant_type=client_credentials -d client_id=ci_… -d client_secret=cs_…{ "access_token": "eyJ…", "token_type": "bearer", "expires_in": 3600 }El cuerpo puede ir como formulario, como JSON o con client_id:secreto en
HTTP Basic; las tres son el mismo pedido. Cuando el token vence, se pide
otro. Las dos formas abren exactamente lo mismo.
Su tarjeta, y lo que dice
Sección titulada «Su tarjeta, y lo que dice»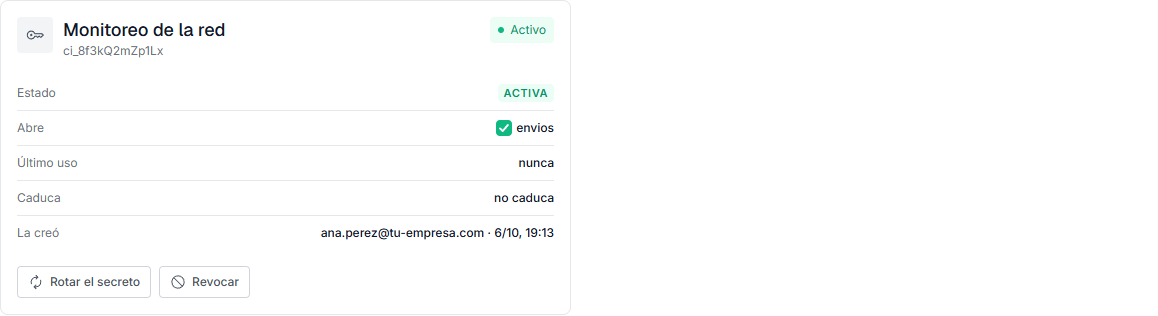
| Fila | Qué dice |
|---|---|
| Estado | Activa, Caducada o Revocada. |
| Abre | Las familias. Se marcan y desmarcan ahí mismo, y aplican en la siguiente llamada. |
| Último uso | Cuándo entró por última vez. Una credencial sin uso en meses es una llave olvidada en una cerradura. |
| Caduca | La fecha, o «no caduca». |
Rotar el secreto saca uno nuevo y el de antes deja de valer en el acto, también los tokens que emitió. Revocar la apaga para siempre; no se borra, para que quede quién la creó y cuándo se usó. Las credenciales en uso van arriba; las revocadas y caducadas quedan debajo, en «Históricas», plegadas con su cuenta.
Hay una que viene con ELYRA: «ELYRA (lectura)», marcada de fábrica. Es la que usa el sistema «ELYRA» del portal para consultar tu propia ELYRA, abre solo consultas y no se rota ni se revoca desde aquí.
Lo que hizo cada credencial
Sección titulada «Lo que hizo cada credencial»Ver lo que hizo, en la tarjeta, abre Actividad › Quién cambió qué
filtrado por esa credencial: cada envío que pidió, con la ruta que llamó y
cómo respondió ELYRA, incluidos los rechazados (un 422 por un campo que
sobraba, un 403 por una familia que no tenía). Firma como firma sus
envíos: «Monitoreo de la red (integración)». Las consultas no se anotan: la
bitácora guarda lo que cambia algo, igual que para las personas del portal.
Y en EFEMERIS, el expediente de cada fila de un envío lanzado por la API dice quién lo lanzó, con ese mismo nombre.
Lo que responde al entrar
Sección titulada «Lo que responde al entrar»| Código | Qué pasa | Qué hacer |
|---|---|---|
no_autenticado (401) | Falta la cabecera, o la credencial no vale: está revocada, caducó, o el token venció. | Con token: pedir otro. Si sigue, es la credencial: mirarla en el portal. |
sin_permiso (403) | La credencial vale, pero no tiene esta familia. | Marcarla en su tarjeta. |
credencial_invalida (401, en /oauth/token) | El client_id o el secreto no casan. No se dice cuál. | Revisar los dos. |
demasiados_intentos (429) | Varios intentos fallidos seguidos. | Esperar los segundos de Retry-After. |
Un sistema que recibe no_autenticado con un token lo renueva y repite; si
recibe lo mismo al pedir el token, para y avisa: la credencial la arregla
una persona, no un reintento.
Relacionado: Errores, reintentos y duplicados · Lo que se garantiza.